Mi correo envía spam: ¿copiaron mi dirección o entraron en mi cuenta?
¿Su correo envía mensajes que no reconoce? Distinga una dirección copiada de una cuenta comprometida y sepa qué comprobar con su proveedor.
Un cliente le pregunta por un mensaje extraño que lleva su nombre. Después llegan avisos de correos que usted nunca envió. La primera sospecha es comprensible: alguien entró en su cuenta.
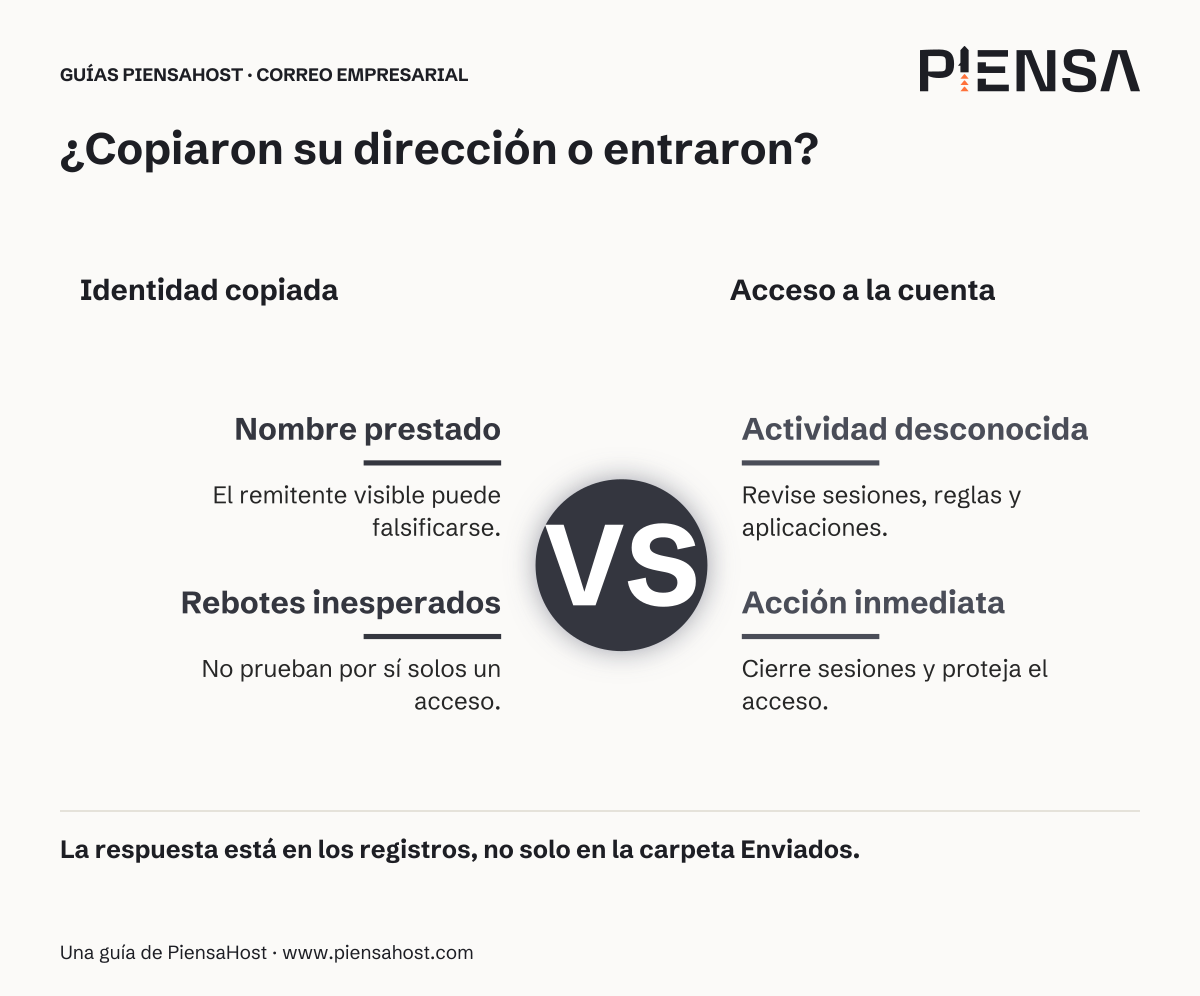
Puede haber ocurrido, pero no es la única explicación. Copiar el nombre de una persona en un correo no exige conocer su contraseña. Antes de cambiar configuraciones o avisar a todos sus contactos, conviene distinguir una identidad suplantada de una cuenta realmente comprometida.
La primera comprobación no está en la firma
Una firma con el nombre, cargo y logo de una empresa puede copiarse. Incluso la dirección que aparece como remitente necesita comprobarse: lo que muestra la pantalla no basta para identificar de dónde salió el mensaje.
Pida a quien lo recibió que conserve el correo original. Una captura sirve para reconocer el engaño, pero las cabeceras —los datos técnicos que acompañan al mensaje— permiten investigar su recorrido y autenticación. Compártalas únicamente con personal autorizado: pueden contener información de su empresa.
| Lo que está viendo | Qué comprobar primero |
|---|---|
| Su nombre, pero otra dirección de remitente | Si copiaron solo su identidad visible. |
| Su dirección exacta en un mensaje que no reconoce | Autenticación del mensaje y registros de envío de su proveedor. |
| Accesos, reglas de reenvío o aplicaciones desconocidas | Si hubo acceso no autorizado a la cuenta. |
| Envíos de un formulario, sistema de ventas o aplicación | Si una herramienta autorizada está enviando mensajes sin que usted lo sepa. |
Ninguna de estas pistas, aislada, resuelve todo el caso. Lo importante es revisar el mensaje y la cuenta, no decidir únicamente por su apariencia.
“No está en Enviados”: una pista, no una garantía
No encontrar el mensaje en esa carpeta puede tranquilizar, pero no demuestra que la cuenta esté intacta. Hay aplicaciones que envían correo sin dejar allí una copia; también es posible borrar mensajes.
La revisión debe incluir actividad de acceso, dispositivos o sesiones desconocidas, aplicaciones conectadas y reglas que desvíen mensajes. Si el proveedor conserva registros, estos ayudan a comprobar si hubo un envío autenticado. Microsoft incluye estas comprobaciones en su procedimiento para cuentas comprometidas.
Una ubicación de acceso extraña tampoco es prueba suficiente por sí sola: una conexión móvil o una VPN puede cambiarla. Debe interpretarse junto con el resto de la actividad.
Por qué llegan rebotes de mensajes que no envió
Un atacante puede usar una dirección ajena como remitente de retorno. Si otro servidor rechaza el mensaje y genera una notificación hacia esa dirección, la persona suplantada recibe el error aunque no haya participado en el envío. Este fenómeno se conoce como backscatter. Microsoft explica este tipo de rebotes.
Eso no convierte cualquier aviso de entrega fallida en un rebote auténtico. Algunos mensajes imitan esos avisos para conseguir que abra un archivo o introduzca su contraseña. No inicie sesión desde un enlace incluido en un aviso inesperado; entre por la dirección habitual de su servicio.
En nuestro boletín de septiembre contamos un caso de identidad prestada en correos de supuesto pago. La lección aplicable aquí es sencilla: el nombre conocido no sustituye la verificación del mensaje.
Qué hacer ahora, según lo que encuentre
Si aparecen indicios de acceso indebido
Entre por el sitio oficial, cambie la contraseña por una exclusiva y solicite la revisión de sesiones y aplicaciones autorizadas. Active la verificación en dos pasos. Revisar los métodos de recuperación y las reglas de reenvío es tan importante como cambiar la clave: una regla maliciosa podría seguir desviando mensajes.
Si perdió el acceso, utilice el procedimiento de recuperación de su proveedor. Google reúne las comprobaciones para proteger una cuenta; su administrador deberá adaptar la respuesta al servicio que utilice.
Cuando pueda haber instrucciones de pago falsas, avise por otro canal a las personas afectadas. No siga negociando dentro del mismo hilo sospechoso ni confirme una nueva cuenta bancaria solo por correo.
Si la evidencia apunta a suplantación
Conserve una muestra y pida que revisen la autenticación del dominio. SPF indica qué sistemas están autorizados a enviar para una identidad de dominio; DKIM añade una firma verificable; DMARC relaciona esa autenticación con el dominio que ve el destinatario y expresa una política para los mensajes que no cumplen.
Estas medidas ayudan frente al uso falso del dominio, pero no impiden copiar un nombre ni registrar una dirección parecida. Tampoco garantizan que todo receptor aplique la misma decisión. La documentación de DMARC explica por qué importa esa relación entre identidades.
No copie una política restrictiva de internet sin revisar antes todos los sistemas que envían por su empresa. Podría afectar al correo legítimo de facturación, formularios o aplicaciones.
Preguntas que conviene hacer a su proveedor
- ¿El mensaje salió realmente de nuestra cuenta o solo muestra nuestro nombre?
- ¿Hay un registro de envío autenticado y coincide con una actividad autorizada?
- ¿Se revisaron sesiones, aplicaciones conectadas y reglas de reenvío?
- ¿Todos nuestros sistemas de envío están incluidos en la configuración del dominio?
Una respuesta útil debe apoyarse en evidencias y decir qué se comprobó. “Cambie la contraseña” puede ser una medida necesaria, pero no explica por sí sola lo ocurrido.
¿Bloquear al remitente termina el problema?
Puede detener mensajes de esa dirección concreta, no la suplantación en general. El atacante puede cambiarla. Para proteger pagos y documentos, combine la protección técnica con una regla operativa: verificar por un canal conocido cualquier cambio de cuenta bancaria o solicitud inusual de acceso.
Cuando el correo lleva la confianza de su empresa
Para una empresa en Bolivia, una dirección de correo también representa relaciones con clientes y proveedores. Un incidente merece una explicación clara, no solo un cierre de ticket.