Cómo leer las cabeceras de un correo sin sacar conclusiones falsas
Qué revelan From, Reply-To, Received y Authentication-Results. Aprenda a distinguir datos confiables y a evitar conclusiones falsas.
Una cabecera puede ayudar a explicar por dónde pasó un mensaje y qué comprobó el sistema que lo recibió. También puede confundir si se toma cada línea como una prueba confiable.
No toda la información escrita en una cabecera tiene la misma autoridad. El remitente puede añadir campos; los servidores que procesan el mensaje agregan otros. Antes de interpretar un pass o una IP, determine quién introdujo ese dato.
Un resultado que sí puede interpretar
Estas cabeceras son ficticias y se han reducido para explicar la lectura:
From: Ventas <[email protected]>Reply-To: [email protected]Authentication-Results: receptor.example.org; spf=pass smtp.mailfrom=example.net; dkim=pass header.d=example.net; dmarc=fail header.from=example.comSi receptor.example.org es el receptor confiable que añadió ese resultado, puede concluir que registró un fallo DMARC: las identidades autenticadas de example.net no alinean con example.com. El Reply-To apunta a otra identidad y merece revisión, pero esa diferencia por sí sola no demuestra fraude. Si un remitente desconocido añadió esta cabecera antes de la recepción, no debe aceptarla como prueba.
Trabaje sobre el original
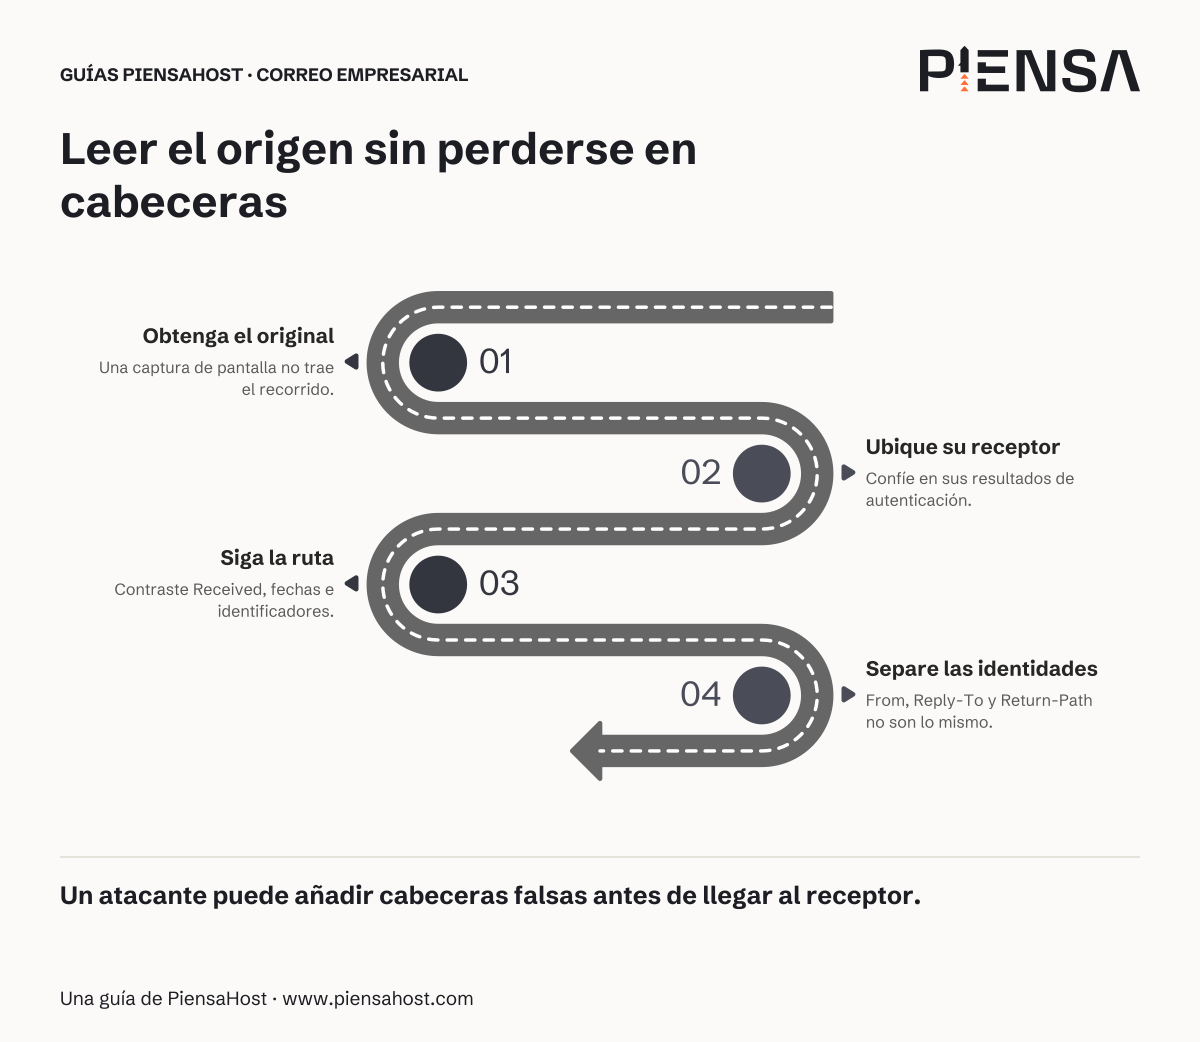
Obtenga el mensaje original o su archivo de correo, no solo una captura ni el cuerpo reenviado. En Gmail, Mostrar original permite ver sus cabeceras. Otros clientes tienen opciones equivalentes, pero los menús cambian.
Conserve una copia sin modificar para la investigación autorizada. Si necesita compartir una muestra fuera de ese entorno, retire información de personas, direcciones, identificadores y rutas internas. No suba automáticamente correos empresariales a analizadores públicos.
Identifique primero las identidades del mensaje
From muestra el remitente presentado al lector. Reply-To, si está presente, indica dónde se dirige una respuesta. Return-Path refleja la dirección de retorno registrada al entregar el mensaje. Pueden diferir por razones legítimas; una diferencia requiere contexto, no una sentencia automática.
Un ejemplo ficticio ayuda: un formulario puede mostrar como remitente una cuenta del sitio y como dirección de respuesta la del visitante. Eso puede ser correcto. En cambio, una instrucción financiera inesperada que desvía la respuesta merece verificarse por un canal conocido.
Lea los resultados del sistema que usted confía
Busque Authentication-Results y determine si pertenece al sistema receptor o a otro componente confiable de su recorrido. El RFC 8601 explica la necesidad de una frontera de confianza: la simple presencia de ese campo no vuelve auténtico lo que dice.
Después revise los dominios evaluados por SPF y DKIM y el resultado DMARC. Un dkim=pass no significa “mensaje seguro”; valida una firma bajo una identidad concreta. Una autenticación correcta no confirma que una factura sea legítima.
En entornos Microsoft, los campos adicionales tienen una documentación específica. No traduzca un valor propio de ese producto a un resultado universal de todos los filtros.
Reconstruya el recorrido hasta donde haya evidencia
Cada servidor suele anteponer su campo Received. Puede ordenar los saltos para entender el tránsito, pero la parte anterior a la frontera confiable puede haber sido manipulada. Empiece identificando el salto conocido de su receptor y contraste hacia atrás; no asuma que la última línea visual revela siempre al atacante.
Una IP puede corresponder a un intermediario, servicio de envío o infraestructura compartida. No identifica por sí sola a una persona ni demuestra el país desde el que actuó. Compare tiempos, zonas horarias y registros del proveedor para investigar demoras sin atribuirlas al salto equivocado.
Cierre con una conclusión limitada y útil
Un buen informe puede decir: “El receptor registró un fallo DMARC para este dominio; no encontramos evidencia suficiente para afirmar acceso a la cuenta”. Es más útil que transformar un indicador en una historia que los registros no sostienen.
Para soporte, entregue el original por un canal privado y señale qué necesita resolver: identidad, demora, rechazo o clasificación. Ese objetivo evita perder tiempo leyendo campos que no cambian la decisión.