Abrí un enlace sospechoso en el correo: qué hacer ahora
Qué hacer si abrió un enlace, escribió una contraseña, aprobó un acceso o ejecutó un archivo. Identifique su caso y proteja la cuenta.
Abrió un supuesto documento y la página le pidió iniciar sesión. Algo no cuadraba. Ahora necesita saber si basta con cerrar la ventana o si debe proteger la cuenta.
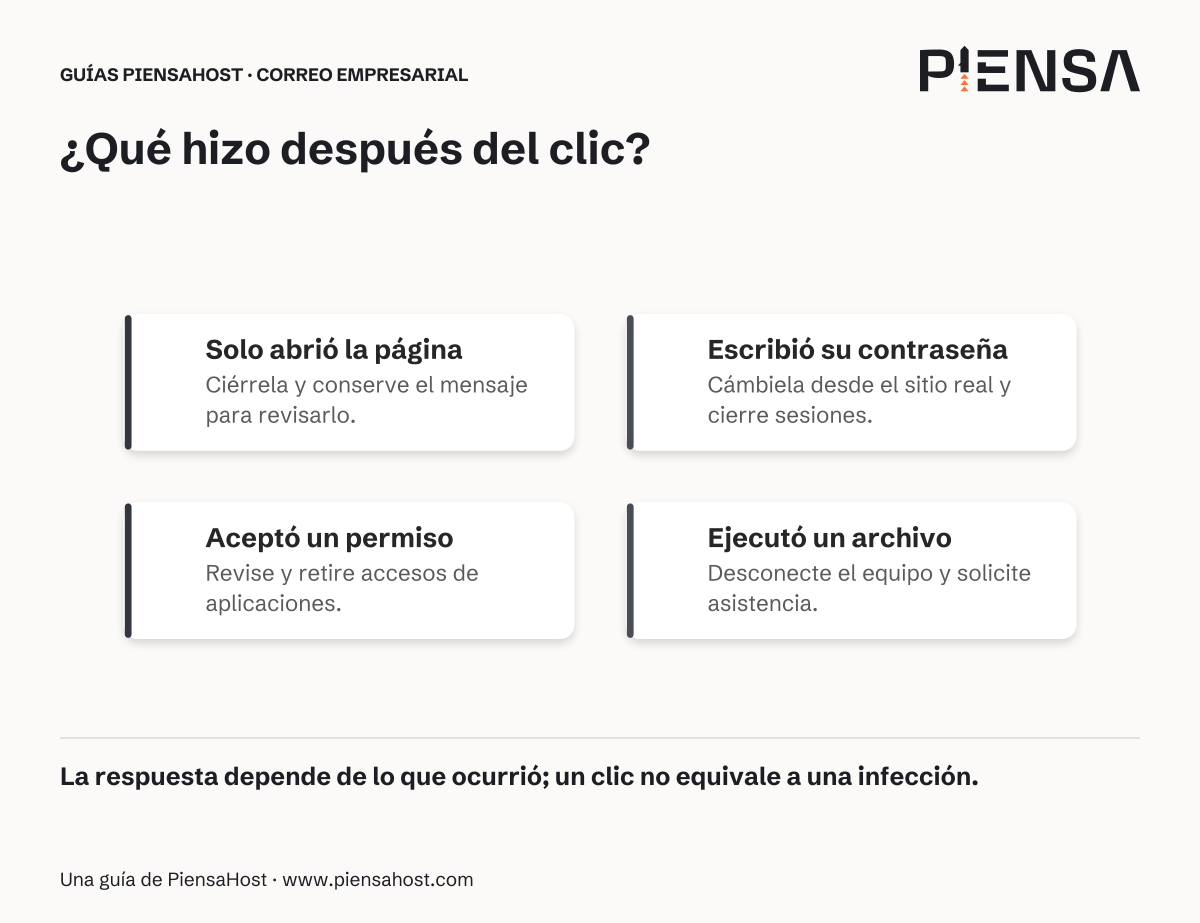
La respuesta depende de qué hizo después de abrir el enlace. Leer una página, escribir una contraseña, aprobar una solicitud de acceso y ejecutar un archivo no son la misma situación. No vuelva a abrir el mensaje para comprobarlo: recuerde lo ocurrido y conserve la evidencia disponible.
Primero, detenga la interacción
Cierre la página y no siga sus instrucciones. Si es un equipo del trabajo, avise al responsable de tecnología aunque le parezca un error pequeño. Contar con rapidez qué pasó ayuda más que intentar ocultarlo o limpiar todo antes de informar.
El NCSC diferencia las medidas según lo que se compartió o ejecutó. Abrir un enlace sin introducir datos ni descargar o instalar nada no demuestra una infección; tampoco permite dar una garantía absoluta sobre el equipo.
Si escribió una contraseña o aprobó un acceso
Entre al servicio desde su aplicación habitual o escribiendo su dirección conocida, preferiblemente desde un equipo confiable. Cambie la contraseña afectada. Si la reutilizó, cámbiela también en los otros servicios donde se use y elija claves diferentes.
Pida que revisen las sesiones abiertas, aplicaciones autorizadas, métodos de recuperación y reglas de reenvío. Cambiar la clave no sustituye esa revisión. Haber activado verificación en dos pasos tampoco permite ignorar una aprobación que usted mismo concedió por engaño.
Si entregó un código de verificación o aceptó una notificación de acceso inesperada, dígalo expresamente. Si perdió el control de la cuenta, use la recuperación oficial del proveedor; no contrate ayuda desde anuncios o mensajes que prometan recuperarla. Google detalla las revisiones de actividad y dispositivos.
Si descargó un archivo o llegó a ejecutarlo
No abra un archivo que solo descargó. Si ya lo ejecutó, instaló algo o permitió acceso remoto, deje de usar ese equipo para operaciones sensibles y contacte a su responsable técnico. Si sospecha actividad maliciosa en curso, desconecte sus conexiones de red sin empezar a borrar evidencias; siga el procedimiento de incidentes de la empresa.
Un análisis con la protección del equipo puede ayudar, pero un resultado limpio no prueba por sí solo que todo esté resuelto. La decisión sobre recuperación del dispositivo debe considerar qué se ejecutó y qué encontró la revisión. No instale varios “limpiadores” sugeridos por la propia página sospechosa.
Si compartió datos bancarios o realizó un pago, avise además al banco por un canal oficial. La protección de la cuenta y la respuesta sobre el dinero pueden necesitar acciones simultáneas.
Qué información entregar sin exponer más datos
Indique la hora aproximada, el dispositivo, la cuenta implicada y las acciones que recuerda. “Escribí la contraseña, pero no acepté el código” es más útil que “creo que me hackearon”. No incluya la contraseña en el reporte ni pegue un enlace peligroso en grupos para pedir opiniones.
Después del susto, mejore el recorrido
Revise por qué el mensaje resultó creíble y cómo reportar el próximo con menos fricción. El objetivo no es culpar a quien hizo clic, sino reducir la posibilidad de que un error llegue más lejos.